شرکت تحلیل بلاکچین Elliptic گزارش داده است که هکرهای مرتبط با کره شمالی با استفاده از شش توکن جدید در شبکه NEAR، حدود ۳.۵ میلیون دلار از وجوه سرقت شده از بایننس را پولشویی کردهاند. این وجوه از طریق ایجاد میمکوینهای جدید و استفاده از استخرهای نقدینگی در صرافیهای غیرمتمرکز برای پنهان کردن تراکنشها منتقل شده است.
این عملیات بین ۵ تا ۷ نوامبر رخ داده است، جایی که هکرها شش توکن جدید را در شبکه NEAR ایجاد کردند. این توکنها جذب معاملهگران خارجی نشدند و اندکی پس از راهاندازی رها شدند. هکرها از یک مجموعه کیف پول برای تبدیل توکنهای NEAR سرقت شده به میمکوینهای جدید استفاده کردند و سپس با استفاده از مجموعهای دیگر، این میمکوینها را مجدداً در استخرها به NEAR تبدیل کردند. این روش امکان انتقال وجوه را بدون تراکنش مستقیم کیف پول به کیف پول فراهم میکرد، هرچند که تراکنشها همچنان قابل ردیابی در بلاکچین بودند.
**تکنیکهای چندلایه پولشویی**
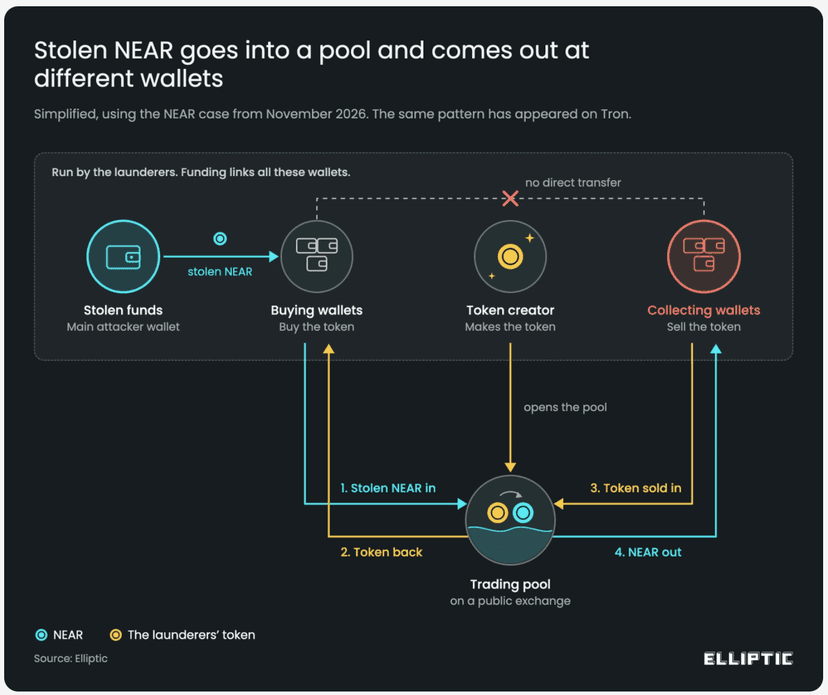
Elliptic همچنین دریافته است که پنج مورد از شش خالق توکن، تنها دو تا ۱۳ دقیقه قبل از راهاندازی بعدی، با وجوه حاصل از فروش توکنهای قبلی تامین مالی شده بودند. این موضوع نشاندهنده زنجیرهای از تراکنشها و ارتباط بین این توکنها است. تام رابینسون، یکی از بنیانگذاران Elliptic، در این گزارش نوشته است: «پولشویان کره شمالی به ندرت به یک تکنیک تکیه میکنند. در عوض، آنها بسیاری از تکنیکهای ارزان قیمت را لایه به لایه به کار میگیرند که هر کدام تاخیر بیشتری ایجاد میکند.»
**سابقه استفاده از روشهای مشابه**
این شرکت تحلیلی اشاره کرده است که تکنیک پولشویی مشابهی پس از هک ۱۵۰ میلیون دلاری Bybit در سال ۲۰۲۵ نیز مورد استفاده قرار گرفته بود. در آن زمان، بازیگران مرتبط با کره شمالی حداقل ۲۴ میلیون دلار را از طریق یک توکن جدید در بلاکچین TRON منتقل کردند. در زمان تحلیل Elliptic، حدود ۱۱.۸ میلیون NEAR که از هک بایننس به سرقت رفته بود، همچنان جابجا نشده باقی مانده بود و ارزش آن حدود ۴۳.۷ میلیون دلار تخمین زده میشد.