شرکت Gnosis Pay، ارائهدهنده کارتهای بدهی مرتبط با ارزهای دیجیتال، روز جمعه از وقوع یک نقض امنیتی خبر داد که جزئیات کارت پرداخت، آدرس منزل و آدرس کیف پول ارزهای دیجیتال مشتریان را افشا کرده است.
این شرکت اعلام کرد که در تاریخ ۳ نوامبر (۱۲ آبان)، دسترسی غیرمجاز به سیستم قدیمی کارتهای مصرفکننده خود را شناسایی کرده و ظرف دو ساعت اقدام به مهار آن کرده است. Gnosis Pay تاکید کرد که وجوه مشتریان و پلتفرم سازمانی مجزای آن که برنامههای کارت سفید را پشتیبانی میکند، تحت تاثیر این حادثه قرار نگرفتهاند.
جزئیات اطلاعات افشا شده
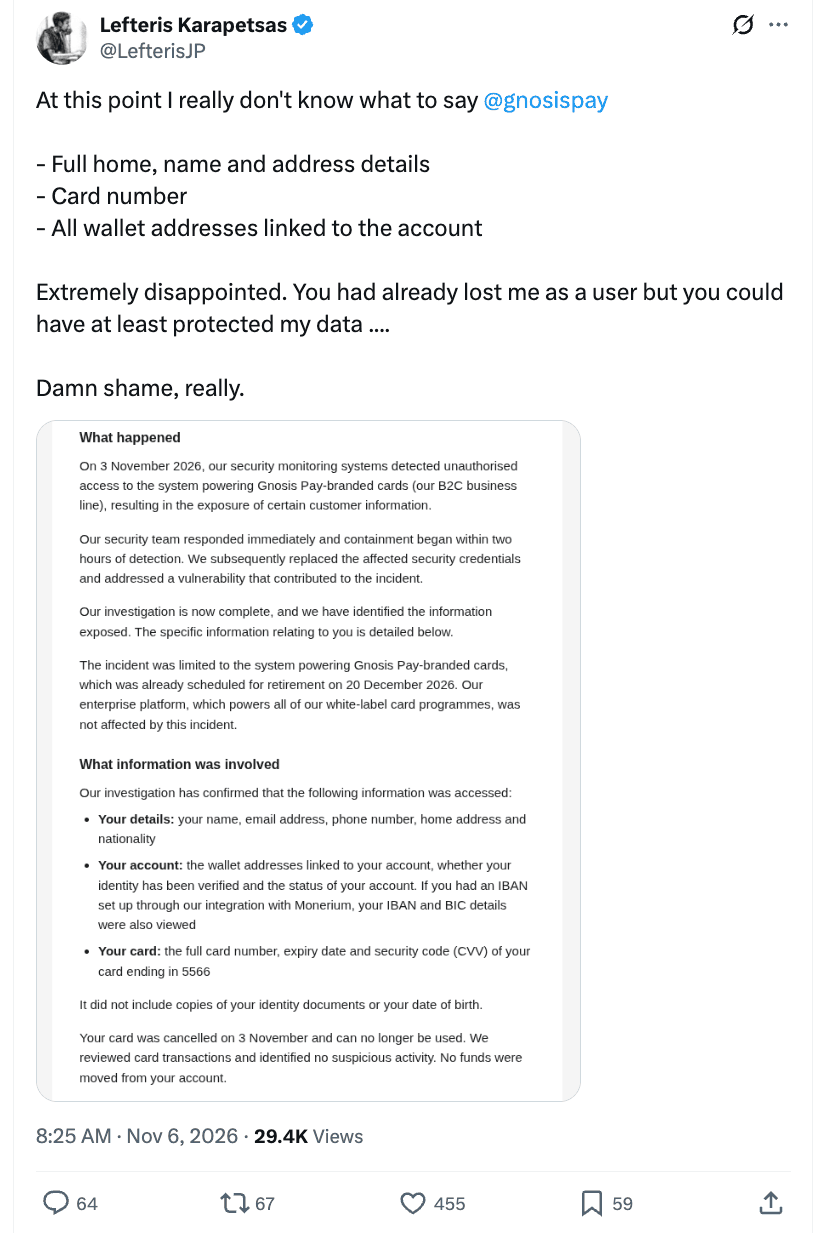
طبق اطلاعیههای نقض امنیتی که Cointelegraph مشاهده کرده است، اطلاعات افشا شده شامل شماره کامل کارت پرداخت، تاریخ انقضا، کدهای CVV، نام مشتریان، آدرس منزل و آدرس کیف پولهای مرتبط با حسابهای تحت تاثیر بوده است. دادههای به خطر افتاده همچنین شامل آدرسهای ایمیل، شماره تلفن، ملیت و در برخی موارد، جزئیات بانکی مانند اطلاعات IBAN و BIC میشد.
اقدامات Gnosis Pay و هشدارهای امنیتی
یکی از اطلاعیهها تایید کرد که کارت مشتری در تاریخ ۳ نوامبر باطل شده و هیچ تراکنش مشکوک یا جابجایی وجوهی مشاهده نشده است. Gnosis Pay اعلام کرد که اعتبارنامههای امنیتی به خطر افتاده را جایگزین کرده، آسیبپذیری را برطرف نموده و احراز هویت سهبعدی (3D Secure) را برای پرداختهای آنلاین تا زمان بازنشستگی برنامهریزی شده سیستم قدیمی در ۲۰ دسامبر (۲۹ آذر) اجباری کرده است. این شرکت همچنین به مشتریان در مورد تلاشهای فیشینگ با استفاده از جزئیات شخصی یا تراکنشهایشان هشدار داد و اعلام کرد که در حال برنامهریزی برای نظارت بر سوءاستفاده احتمالی از دادههای سرقت شده است.
طبق دادههای OpenRate، پلتفرم شخص ثالثی که فعالیت کارتهای ارز دیجیتال را ردیابی میکند، Gnosis Pay در ۲۴ ساعت گذشته حدود ۲۴۰۰ دارنده کارت فعال روزانه داشته و مبلغ ۲۶۳,۲۰۰ دلار تراکنش پردازش کرده است. این شرکت تعداد مشتریان تحت تاثیر را اعلام نکرد و بلافاصله به درخواست Cointelegraph برای اظهار نظر پاسخ نداد.