مدیرعامل بیتگت، گری چن، اعلام کرد تحقیقات اولیه نشان میدهد آدرسهای IP مرتبط با گروه هکری کرهشمالی در حملهای که منجر به سرقت ۳۵۱.۶ میلیون دلار شد، نقش داشتهاند. چن با اشاره به یافتههای اولیه گفت که این آدرسها تطابقهایی با خدمات VPN مورد استفاده گروههای هکری کرهشمالی دارند.
در پستی زنده در توییتر (X) پس از وقوع حمله، چن گفت که با انجام بررسیهای امنیتی، شباهتهایی با حملات قبلی کرهشمالی مشاهده شده است. او تأکید کرد که این حمله احتمالاً داخلی نبوده است.
شواهد و جزئیات حمله
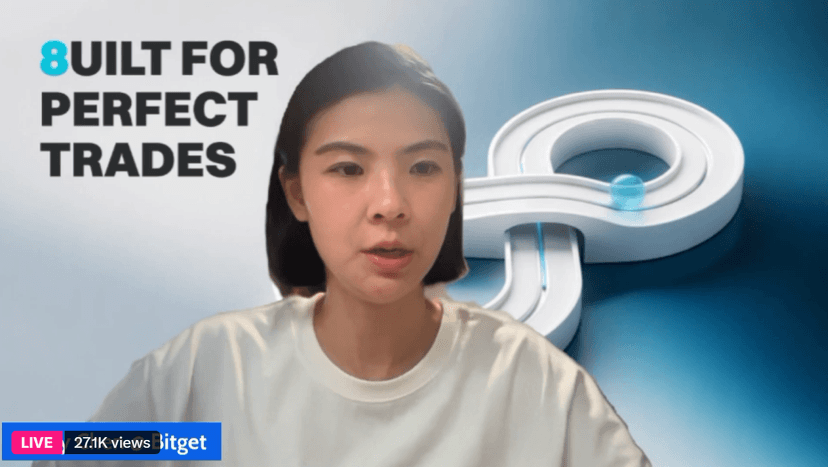
چن افزود که برخی آدرسهای IP با انتخابهای VPN گروهی مشخص در کرهشمالی مطابقت دارد و این نشان میدهد حمله احتمالا توسط این گروه انجام شده است. او همچنین گفت که هکرها مستقیماً به سیستمهای بیتگت نفوذ کرده و وجوه را به طور مستقیم انتقال دادهاند، نه اینکه درخواستهای برداشت کاربر را جعل کرده باشند.
او تاکید کرد که بر خلاف حملات دیگر، هکرها کلیدهای خصوصی کیف پولهای سرد و یا کیفهای گرم و نیمهگرم شرکت را به سرقت نبرده و در حال حاضر، تیمهای بررسی در حال تعیین اینکه چه سیستمهایی تحت تأثیر قرار گرفته و چگونه نفوذ صورت گرفته است.
واکنش و اقدامات شرکت
بیتگت پس از این حمله اعلام کرد که برخی از وجوه سرقتشده بازیابی شدهاند، اما میزان آن را مشخص نکرد. این شرکت اعلام کرد در حال همکاری با بنیادهای بلاک چین و شرکای دیگر برای جبران خسارت است. در پی این رویداد، شرکت موقتاً عملیات برداشت را متوقف کرده است.
در روزهای اخیر، بیتگت گزارشی مبنی بر انتقالهای غیرمجاز در بخشهایی از کیف پولهای گرم و نیمهگرم خود منتشر کرد. این شرایط هنوز برقرار است و کاربران نمیتوانند داراییهای خود را برداشت کنند.