قوانین سایبری اتحادیه اروپا سازندگان کیف پولهای سختافزاری و نرمافزاری رمزارز را ملزم میکند که ظرف ۲۴ ساعت پس از آگاهی، آسیبپذیریهای فعال و آسیبپذیریهای شدید را گزارش دهند. در صورت عدم رعایت، ممکن است تا ۱۷.۳ میلیون دلار جریمه شوند.
الزام گزارشدهی سریع
بر اساس مقررات Act سایبری (CRA)، تولیدکنندگان باید در صورت شناسایی آسیبپذیریهای جدی، هشدار اولیه را در ۲۴ ساعت ارسال کنند و گزارش کامل را ظرف ۷۲ ساعت ارائه دهند. گزارش نهایی پس از اعمال اصلاحات یا اقدامات کاهش ریسک، باید در ۱۴ روز ارائه شود و در صورت وقوع حوادث شدید، این گزارش باید حداکثر تا یک ماه پس از اصلاحات نهایی ارسال گردد.
هدف مقررات و جریمهها
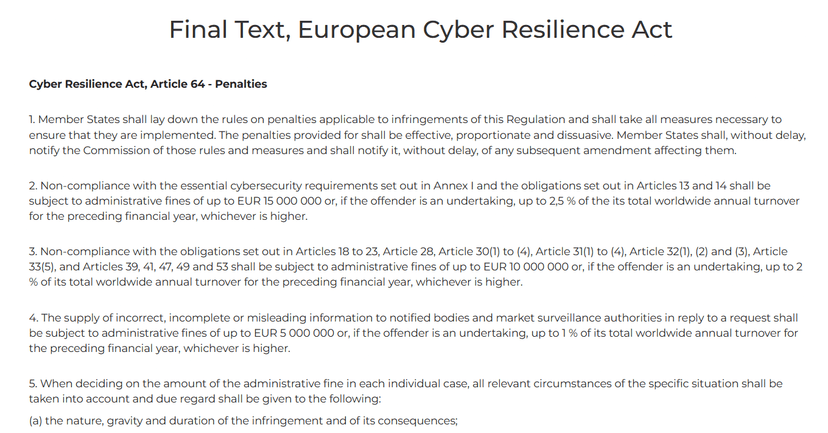
این اقدامات با هدف حفاظت بهتر از مصرفکنندگان و کسبوکارها در برابر تهدیدهای سایبری وضع شده است و شامل تمامی محصولاتی میشود که عناصر دیجیتال در اتحادیه اروپا ارائه میدهند. جریمههای مربوط به عدم رعایت میتواند تا ۱۵ میلیون یورو (معادل ۱۷.۳ میلیون دلار) یا ۲.۵ درصد از درآمد سالانه جهانی باشد، هر کدام که بیشتر باشد.
تاثیرات و موارد قبلی
این قوانین هفتهها پس از فاش شدن نقض دادههای کاربران توسط دو تولیدکننده محبوب کیف پول سختافزاری اعلام شد. در ۴ سپتامبر، Trezor افزود که ۶۷ هزار کاربر در آمریکا در معرض خطر قرار دارند که بیشتر از برآورد اولیه ۱۴ هزار کاربر است. همچنین، با حملات فیشینگ و ایمیلهای تقلبی، این شرکت هشدار داد.
در ماه ژوئن، بلاکچین Zilliqa هشدار داد که آسیبپذیری در اپلیکیشن Zilliqa Ledger میتواند مهاجمان را قادر سازد کلیدهای خصوصی کاربران را با استفاده از دادههای عمومی روی زنجیره بازیابی کنند. سازندگان کیف پول Trezor و Ledger نیز برای اظهارنظر درباره تطابق با این مقررات جدید تماس گرفته شده است.