شرکت بایننس اعلام کرد که هک اخیر ۶.۳ میلیارد دلاری این صرافی، نتیجه یک کارزار طولانیمدت بوده که از آسیبپذیریهای انسانی و سیستمهای امنیتی داخلی سوءاستفاده کرده است. یافتههای این تحقیق که در روز سهشنبه منتشر شد، جزئیات چگونگی دستیابی تدریجی هکرها به زیرساخت کیف پول صرافی پیش از سرقت در ۲۹ اکتبر را شرح میدهد.
بر اساس گزارش امنیتی بایننس، این کمپین حمله در ماه ژوئن آغاز شد. در آن زمان، یک مهندس بستهای نرمافزاری دستکاری شده را هنگام راهاندازی ابزار کدنویسی هوش مصنوعی دانلود کرد. اگرچه بایننس این بدافزار را شناسایی و دستگاه آسیبدیده را جایگزین کرد، اما مهاجمان پیش از آن اطلاعاتی درباره تیم کیف پول صرافی جمعآوری کرده بودند.
**هدف قرار دادن مهندسان**
در ماه سپتامبر، مهاجمانی که خود را به عنوان استخدامکننده جا زده بودند، مهندس نرمافزار دیگری را هدف قرار دادند و او را فریب دادند تا فایلی مخرب را که به عنوان تکلیف کدنویسی جعل شده بود، دانلود کند. این بدافزار کامپیوتر کاری مهندس را آلوده کرد و از محافظتهای امنیتی صرافی عبور کرد.
در ۲۰ اکتبر، مهاجمان با استفاده از کامپیوتر آلوده و یک ابزار داخلی هوش مصنوعی، به سیستمهای دو مهندس دیگر دسترسی پیدا کردند. آنها اطلاعات احراز هویت را به دست آوردند که به آنها اجازه داد نرمافزاری مخرب را در زیرساخت کیف پول بایننس در تاریخ ۲۹ اکتبر نصب کنند.
**سوءاستفاده از مکانیزمهای شبکه**
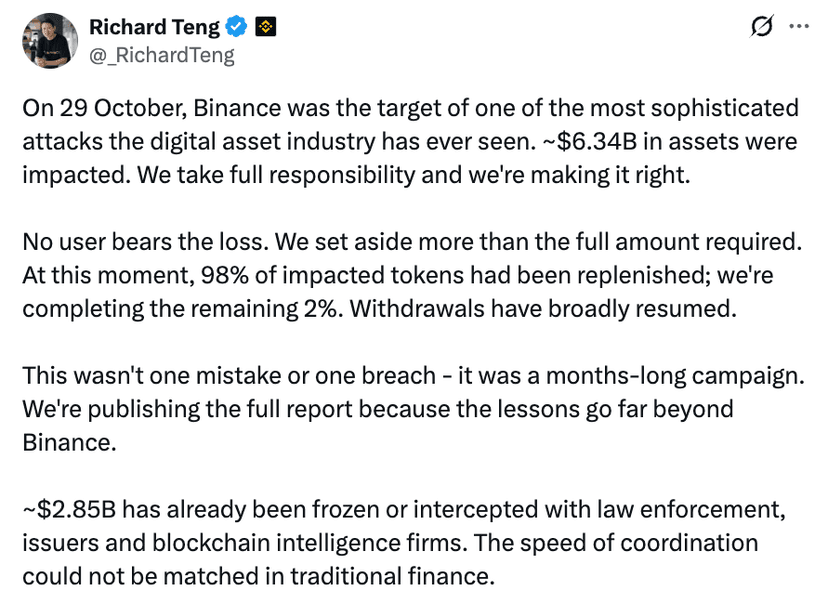
سپس مهاجمان به سرویس امضای کیف پول داخلی صرافی که تراکنشهای ارز دیجیتال را تأیید میکند، دسترسی یافتند. این امر به آنها اجازه داد تا وجوه را خارج از فرآیند عادی برداشت منتقل کنند. ریچارد تنگ، مدیرعامل مشترک بایننس، روز سهشنبه در پستی در X اعلام کرد: «این یک اشتباه یا یک نفوذ واحد نبود، بلکه یک کارزار چند ماهه بود.»
بایننس همچنین اعلام کرد که مهاجمان از مکانیزم EIP-7702 اتریوم سوءاستفاده کردهاند. این مکانیزم به کیف پولها اجازه میدهد تا مجوزهای تراکنش را به قراردادهای هوشمند واگذار کنند و انتقالهای غیرمجاز را حتی پس از تعلیق برداشتها توسط صرافی امکانپذیر میساخت. سیستم کیف پول محاسبه چندجانبه (MPC) این صرافی که کنترل امضای تراکنش را توزیع میکند، تلاشها برای لغو این مجوزها را پیچیده کرد.
**تخمین خسارات و اتهامات**
این هک حدود ۶.۳ میلیارد دلار دارایی دیجیتال را تحت تأثیر قرار داد. بایننس گزارش داد که طبق آخرین محاسبات، ۲.۸۵ میلیارد دلار مسدود یا رهگیری شده است. این صرافی اعلام کرده که زیانها را به عهده خواهد گرفت و نه به مشتریان منتقل کند. تا تاریخ ۳۱ اکتبر، ۹۸٪ از داراییهای توکنی تحت تأثیر بازسازی شده بود.
این حمله که بزرگترین هک ارز دیجیتال در تاریخ محسوب میشود، توسط اداره تحقیقات فدرال (FBI) به هکرهای کره شمالی نسبت داده شده است. روز سهشنبه، کیم یو جونگ، خواهر رهبر کره شمالی، کیم جونگ اون، دست داشتن کشورش را رد کرد و گفت که نسبت دادن این اتهام به FBI با انگیزههای سیاسی بوده و با هدف آسیب رساندن به جایگاه بینالمللی کره شمالی انجام شده است.