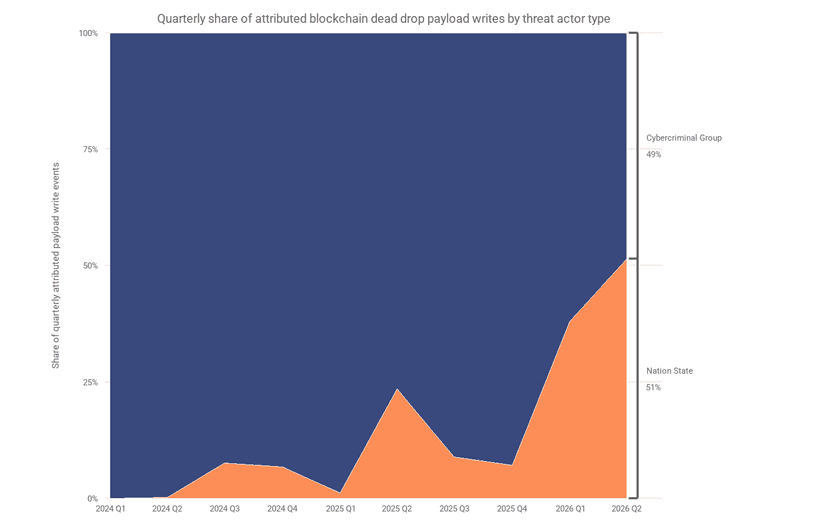
بر اساس گزارش جدید Chainalysis، هکرهای مرتبط با دولتها در طول یک سال گذشته میزان فعالیت بدافزارهای روی بلاکچین را ۴۲۰ درصد افزایش دادهاند. این گروهها از بلاکچینهای عمومی برای حفظ زیرساختهای مخرب خود استفاده میکنند. بیشترین فعالیت در این حوزه مربوط به هکرهای مرتبط با کره شمالی و ایران است که بهطور خاص از شبکههای Tron، Aptos و BNB Smart Chain برای استقرار و کنترل بدافزارها بهره میبرند.
این هکرها در تراکنشهای رمزارز، دادههای رمزنگاری شدهای شامل آدرسهای سرور و تنظیمات را جاسازی میکنند که دستگاههای آلوده را به زیرساختهای از راه دور متصل میکند. با این روش، اطلاعات مورد نیاز برای دسترسی از راه دور و سرقت دادهها در محل ذخیره میشود، و این امر دوام کمپینهای مخرب را افزایش میدهد.
فعالیتهای هکری دولتها و تکنولوژیهای هوشمند
در کنار این، استفاده از ابزارهای هوش مصنوعی آزاد و قدرتمند چینی نیز باعث افزایش ۴۴۰ درصدی نوشتن بدافزارهای مخرب در بلاکچین شده است. کارشناسان معتقدند که ساخت این کدهای مخرب با استفاده از مدلهای هوش مصنوعی، کار توسعهدهندگان را آسانتر کرده است.
همچنین، تیم تحلیل Chainalysis توانست ارتباط فعالیتهای مخرب در تراکنشهای بیتکوین با گروههایی متصل به وزارت اطلاعات ایران را شناسایی کند. این گروهها، دادههای فرمان و کنترل را در قالب کدهای مخفی در تراکنشهای بیتکوین قرار میدهند تا از طریق آدرسهایی که سابقه ارتباطاتی با بنیانگذار بیتکوین، ساتوشی ناکاموتو، دارند، دستورات جدید خود را منتشر کنند. این فرآیند امکان بهروزرسانی سریع دستورالعملها و کنترل عملیاتهای مخرب را فراهم میسازد، که میتواند شامل دسترسی از راه دور، سرقت اطلاعات و نصب بدافزارهای بیشتر باشد.