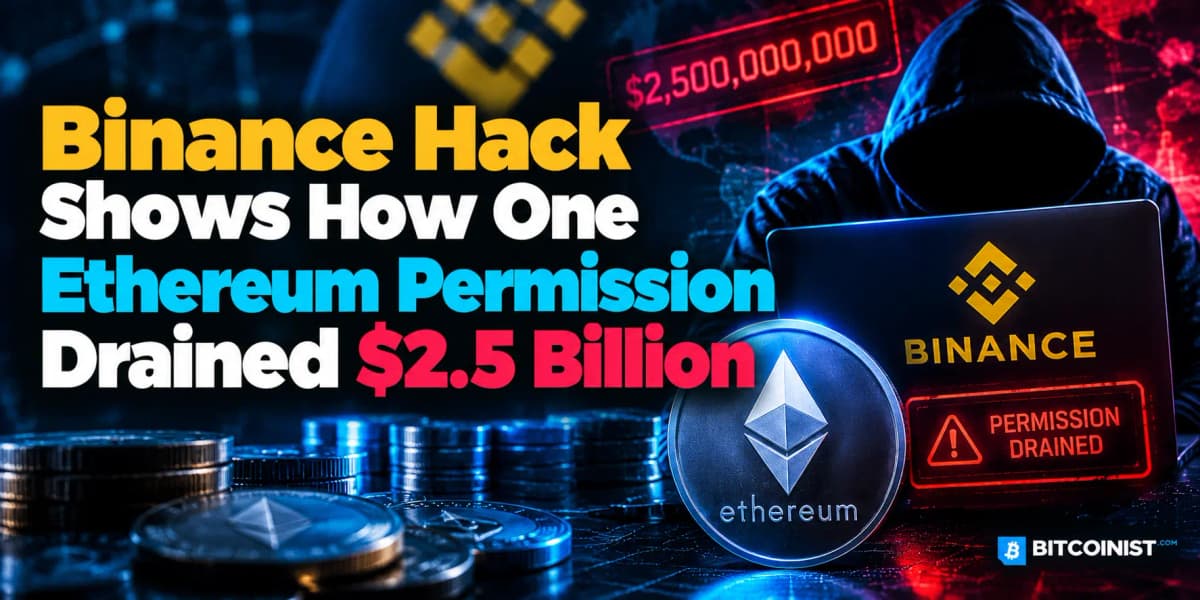
یک هکر با استفاده از قابلیت EIP-7702 اتریوم توانسته است حدود ۲.۵ میلیارد دلار از کیف پول داغ بایننس برداشت کند. این حمله بخشی از یک نقض امنیتی گستردهتر در بایننس است که مجموع خسارات آن ۶.۳ میلیارد دلار تخمین زده میشود.
این حمله به کیف پولی با شناسه Binance 14 صورت گرفته و از قابلیت EIP-7702 اتریوم بهره برده است. این قابلیت به حسابهای خارجی اجازه میدهد تا بدون نیاز به مهاجرت به یک قرارداد هوشمند جداگانه، به طور موقت کد قرارداد هوشمند را اجرا کنند.
نحوه سوءاستفاده از EIP-7702
بر اساس تحلیل بلاکچین، هکر با استفاده از یک مجوز مخرب، کنترل اجرای تراکنشهای کیف پول را به یک قرارداد هوشمند واگذار کرده است. این اقدام عملاً کیف پول صرافی را به مکانیزمی خودکار برای برداشت وجوه تبدیل کرده است.
کارشناسان امنیتی بلاکچین گزارش دادهاند که مهاجم ۵۰ درخواست مجوز EIP-7702 را برای Binance 14 آماده کرده بود. هر مجوز با یک nonce تراکنش مشخص مرتبط بود، به این معنی که تنها یکی از آنها با دنباله تراکنش فعلی کیف پول مطابقت داشت. یکی از این مجوزها پذیرفته شد و به کیف پول اجازه داد کد یک قرارداد هوشمند جاروگر مخرب را اجرا کند.
برداشت گسترده وجوه
پس از آن، هکر با فراخوانی قرارداد، داراییها را از کیف پول خارج کرد. اولین تراکنش عمده حدود ۱۶۷,۴۶۴ اتر (ETH) را به همراه تقریباً ۱.۶ میلیارد دلار USDT و دهها توکن دیگر منتقل کرد. ارزش ترکیبی داراییهای منتقل شده حدود ۲.۵ میلیارد دلار بود.
بر اساس تحقیقات Bitquery، مهاجم در ساعات بعدی نیز از قابلیت تفویض اختیار برای اجرای تراکنشهای اضافی استفاده کرد.
خسارت کلی ۶.۳ میلیارد دلاری به بایننس
حادثه کیف پول اتریوم تنها بخشی از یک حمله بسیار بزرگتر بود. بایننس تخمین زده است که حدود ۶.۳ میلیارد دلار ارز دیجیتال در شبکههای بلاکچین مختلف تحت تأثیر قرار گرفته است. تحقیقات اولیه این صرافی به یک لپتاپ مهندس DevOps که احتمالاً به خطر افتاده بود، اشاره دارد که ممکن است دسترسی به زیرساخت داخلی را فراهم کرده و درخواستهای برداشت غیرمجاز را امکانپذیر ساخته باشد.
این صرافی اعلام کرده است که هیچ مدرکی مبنی بر درز کلیدهای خصوصی کیف پول پیدا نکرده است. در همین حال، شرکتهای امنیتی بلاکچین فعالیتهای مجوزدهی غیرعادی و الگوهای تراکنش مشکوک را در کیف پولهای آسیبدیده شناسایی کردهاند.
بایننس همچنین با صادرکنندگان استیبلکوین و شرکای بلاکچین برای مسدود کردن بخشی از داراییهای سرقت شده همکاری کرده است. گزارش شده است که حدود ۳ میلیارد دلار مسدود شده است، اگرچه فرآیند بازیابی همچنان ادامه دارد.
ابهامات امنیتی قابلیتهای جدید اتریوم
این حادثه تمایز مهمی را بین افزودن قابلیتهای بیشتر به کیف پولهای ارز دیجیتال و حفظ فرآیندهای مجوزدهی امن برجسته میکند. EIP-7702 مزایای قانونی برای کاربران اتریوم از جمله اجرای انعطافپذیرتر تراکنشها را ارائه میدهد. با این حال، تفویض اختیار اجرا به کد خارجی همچنین بدان معناست که مجوزهای مخرب میتوانند خطرات قابل توجهی ایجاد کنند، اگر سیستمهای امضا نتوانند درخواستهای مشکوک را شناسایی کنند.
حادثه بایننس نشان نمیدهد که خود EIP-7702 دارای آسیبپذیری است، بلکه نشان میدهد چگونه یک ویژگی قانونی پروتکل میتواند در حمله به بخشی از آن تبدیل شود، زمانی که کنترلهای مجوزدهی به خطر بیفتند. برای صنعت گستردهتر ارز دیجیتال، این حادثه به بحثها درباره تأیید تراکنشها، مجوزهای کیف پول و امنیت عملیاتی فوریت میبخشد.