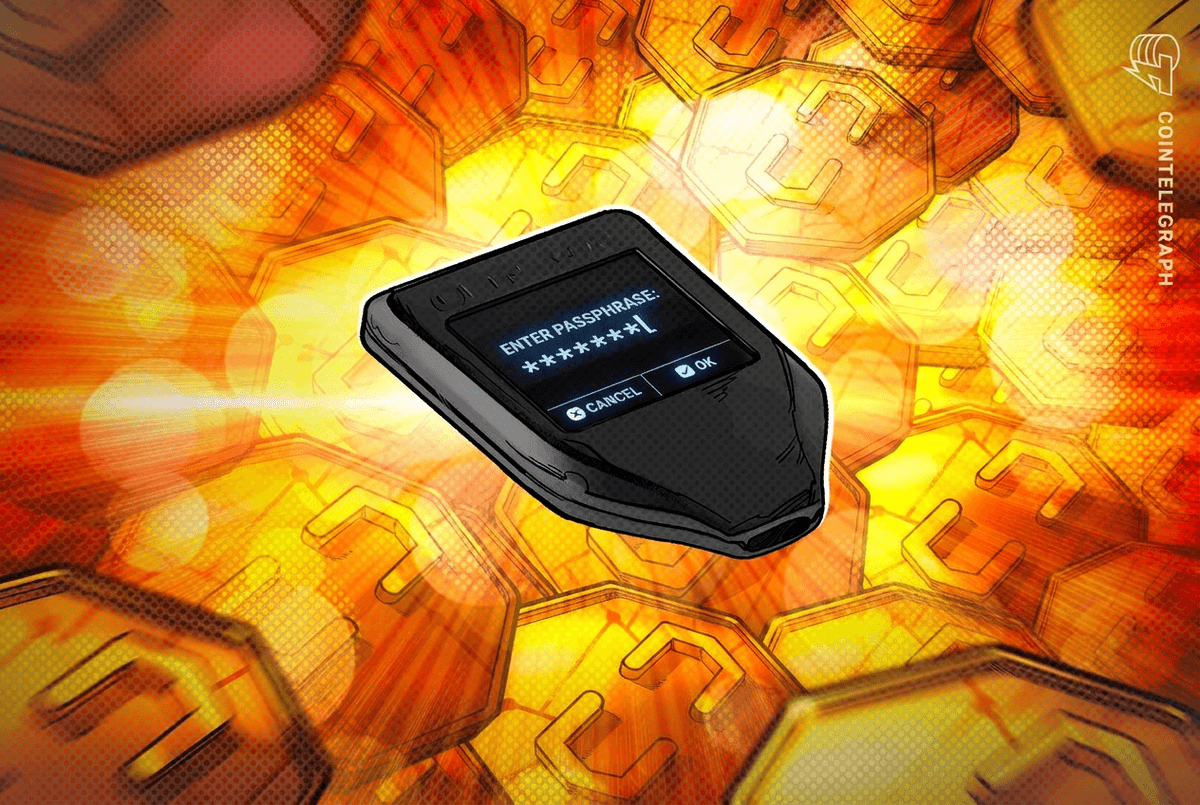
شرکت سازنده کیف پول سختافزاری Trezor حداکثر طول مجاز برای عبارت عبور (Passphrase) اختیاری کیف پول را از ۵۰ به ۱۲۸ کاراکتر افزایش داد.
این تغییر که در نرمافزار Trezor Suite همراه با بهروزرسانی سیستمعامل دستگاه در دسترس است، به کاربران اجازه میدهد از عبارتهای عبور طولانیتر و امنتر استفاده کنند. با این حال، سیستمعاملهای قدیمیتر دستگاه Trezor همچنان عبارتهای عبور را به ۵۰ کاراکتر محدود میکنند.
نقش عبارت عبور در امنیت کیف پول
طبق توضیحات Trezor، عبارت عبور به عنوان یک رمز عبور اضافی عمل میکند که کاربران در کنار عبارت بازیابی (Recovery Phrase) کیف پول خود تنظیم میکنند. بنابراین، حتی اگر فرد مهاجمی عبارت بازیابی را به دست آورد، برای دسترسی به وجوه موجود در کیف پول به عبارت عبور صحیح نیز نیاز خواهد داشت.
الهام از حملات کلدکارد
Trezor دلیل این تصمیم را حملات ماه ژوئیه به کیف پولهای Coldcard عنوان کرده است. در آن حملات، یک نقص در سیستمعامل باعث شد برخی دستگاهها عبارتهای بازیابی با تصادفی بودن ناکافی تولید کنند، که به مهاجمان اجازه بازسازی آنها را میداد. Trezor اعلام کرد که در آن رویداد، عبارتهای عبور قوی و منحصربهفرد، از برخی کاربران متأثر محافظت کرده بود.
هشدارهای امنیتی پیشین
این بهروزرسانی در حالی صورت میگیرد که اخیراً هشداری در مورد دستگاههای خود Trezor نیز منتشر شده بود. این شرکت جمعه گذشته به مشتریانی که کیف پولهای خود را از تاریخ مارس از نمایندگی فروش سابق، CryptoBilis، خریداری کرده بودند، توصیه کرد که وجوه خود را به کیف پولهای جدید منتقل کنند.
یکی از مشتریان اندونزیایی گزارشی مبنی بر وجود یک قطعه مشکوک در کیف پول Trezor Safe 5 ارائه کرده بود که قادر به ثبت اطلاعات روی صفحه، از جمله عبارتهای بازیابی، و انتقال آن از طریق شبکه سلولی بود. Trezor در روز جمعه اعلام کرد که هنوز دستگاه را بررسی نکرده و گزارشی مبنی بر ضررهای مرتبط دریافت نکرده است.