در جدیدترین حادثه امنیتی در دنیای رمزارزها، هکری تلاش کرد از طریق یک ماژول سفارشی در کیف پول Safe اتریوم به سرقتی تقریبا 7.7 میلیون دلار در rsETH دست یابد، اما ربات MEV معروف به «Yoink» قبل از تحقق دزدی، اقدام به پیشدستی کرد و داراییها را تصاحب نمود.
جزئیات حمله و واکنش ربات MEV
بر اساس گزارش شرکت امنیتی بلاکاید، هکر با استفاده از یک دستور مجموعه (multicall) عمومی، یک ماژول نقدینگی Uniswap v4 را وارد یک استخر با هک شده کرد که در آن rsETH از حالت unwrapped به حالت مرسوم تبدیل میشد. در نهایت، این داراییها به یک کیف پول او ساخته شده منتقل شد، اما قبل از آنکه هکر بتواند کنترل کامل بر داراییها پیدا کند، ربات Yoink اقدام به پیشدستی و تصاحب آن کرد.
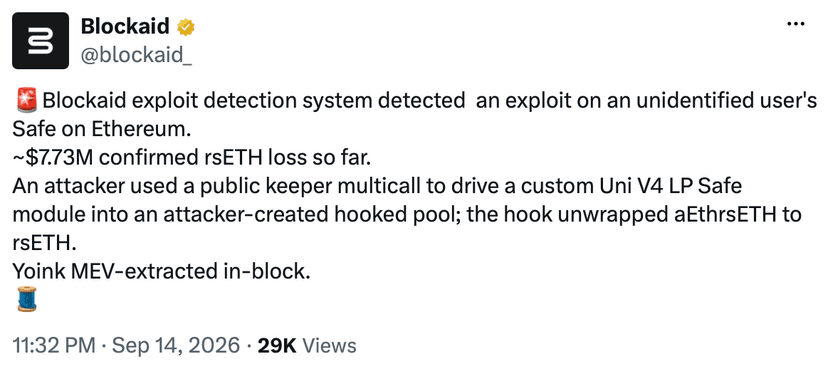
ربات Yoink که به صورت خودکار بر تراکنشهای بلاکچین نظارت میکند، قبل از اینکه هکر بتواند داراییها را برای اهداف مخرب استفاده کند، آنها را به سرقت برد. بر اساس دادههای Etherscan، Yoink حدود ۱۸.۹۳ ETH، معادل تقریبا ۴۶ هزار دلار، به یک آدرس به عنوان ساختکننده بلاک منتقل کرد. پس از این رویداد، پلتفرم Kelp، پروتکل پشتیبانی کننده rsETH، آدرس مورد نظر را تحت توقف ۲۴ ساعته قرار داد تا از انتقال احتمالی بیشتر جلوگیری کند.
وضعیت فعلی و واکنشها
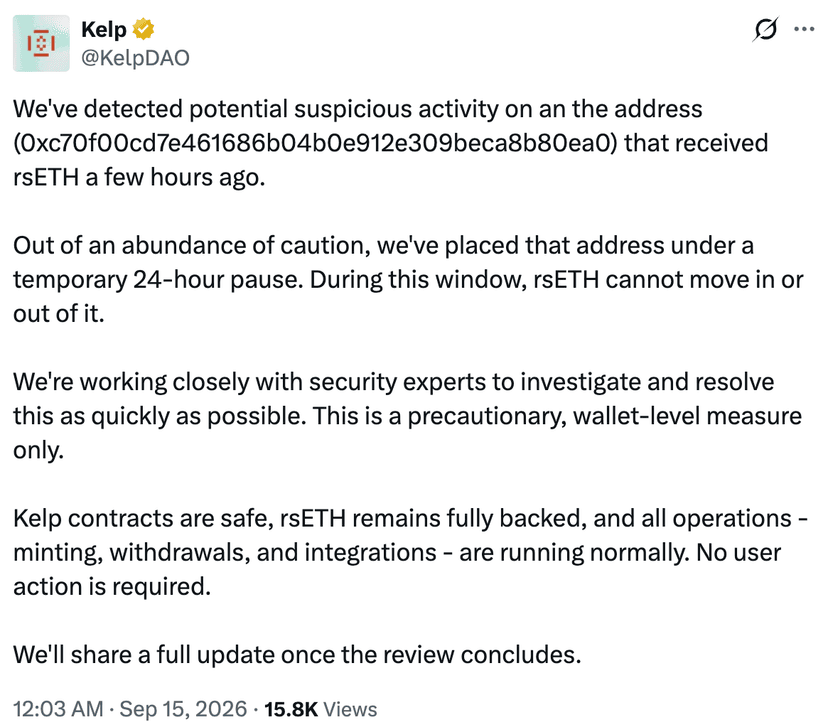
کِلپ اعلام کرد که این اقدامات موقت صرفاً در سطح کیف پول انجام شده و قراردادهای این پروتکل در سلامت کامل باقی میمانند. نظر به ادامه روند عادی تولید، برداشت و ادغام داراییها، این حمله تنها بر نقطهای خاص از سیستم اثر گذاشته است و پروتکلهای آن در برابر آسیبهای بیشتر حفاظت شدهاند.
محققان و شرکتهای امنیتی در حال بررسی دقیقتر این حادثه هستند، اما تا زمان نگارش این خبر، پاسخ رسمی از سوی شرکتهای مذکور دریافت نشده است.
